14 okt. 2026
1 minuut
Wat betekent de Cyber Resilience Act voor producten met ingebouwde netwerkcommunicatie? HMS Networks heeft een gids gepubliceerd die fabrikanten helpt de gevolgen voor hun communicatietechniek te beoordelen. De Engelstalige gids is kosteloos verkrijgbaar via de website van HMS Networks. Voor de download moeten gebruikers hun gegevens achterlaten.
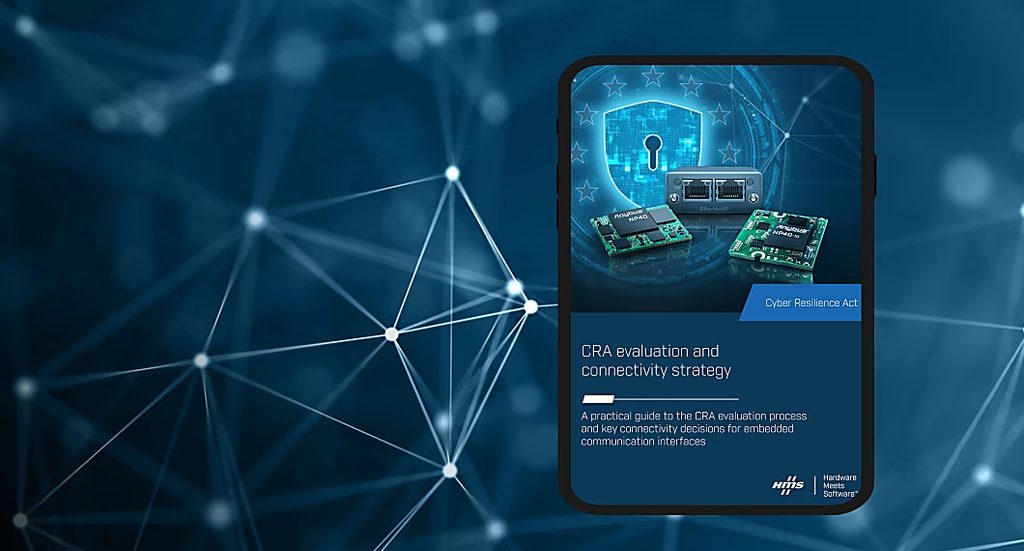
De gids, CRA Evaluation and Connectivity Strategy, richt zich op ontwikkelaars van verbonden industriële producten en medewerkers die verantwoordelijk zijn voor productcybersecurity en levenscyclusbeheer. Volgens HMS behandelt de publicatie onder meer de verantwoordelijkheden rond industriële netwerkconnectiviteit, het onderhoud van protocolstacks en communicatiesoftware en de benodigde mensen en middelen. Ook komen beveiligingsupdates, documentatie en ondersteuning gedurende de productlevenscyclus aan bod.
Onderhoud wordt onderdeel van de ontwerpkeuze
De Europese Cyber Resilience Act stelt cybersecurity-eisen aan hardware en software met digitale elementen die binnen het toepassingsgebied vallen. Fabrikanten moeten beveiliging meenemen in ontwerp en ontwikkeling en kwetsbaarheden tijdens de ondersteuningsperiode afhandelen. Daarmee krijgt de keuze voor communicatietechniek ook gevolgen voor het onderhoud en de ondersteuning van een product. De belangrijkste verplichtingen gelden vanaf 11 december 2027. De meldingsverplichtingen voor actief uitgebuite kwetsbaarheden en ernstige beveiligingsincidenten zijn al sinds 11 september 2026 van toepassing.
Vergelijking
HMS vergelijkt in de gids de verantwoordelijkheden, middelen en risico’s van zelf ontwikkelde communicatie met die van ingekochte interfaces. Als leverancier van zulke interfaces belicht het bedrijf daarbij de mogelijkheid om ontwikkel- en onderhoudswerk bij een specialist onder te brengen. HMS benadrukt dat de fabrikant van het complete product verantwoordelijk blijft voor de risicobeoordeling en de conformiteit van dat product.
Het laatste nieuws


Anderen lazen ook